نمونه رزومه کارشناس امنیت اطلاعات
از این نمونه برای ساخت رزومه خود استفاده کنید یا یک رزومه جدید از صفر بسازید
ساخت رزومه جدید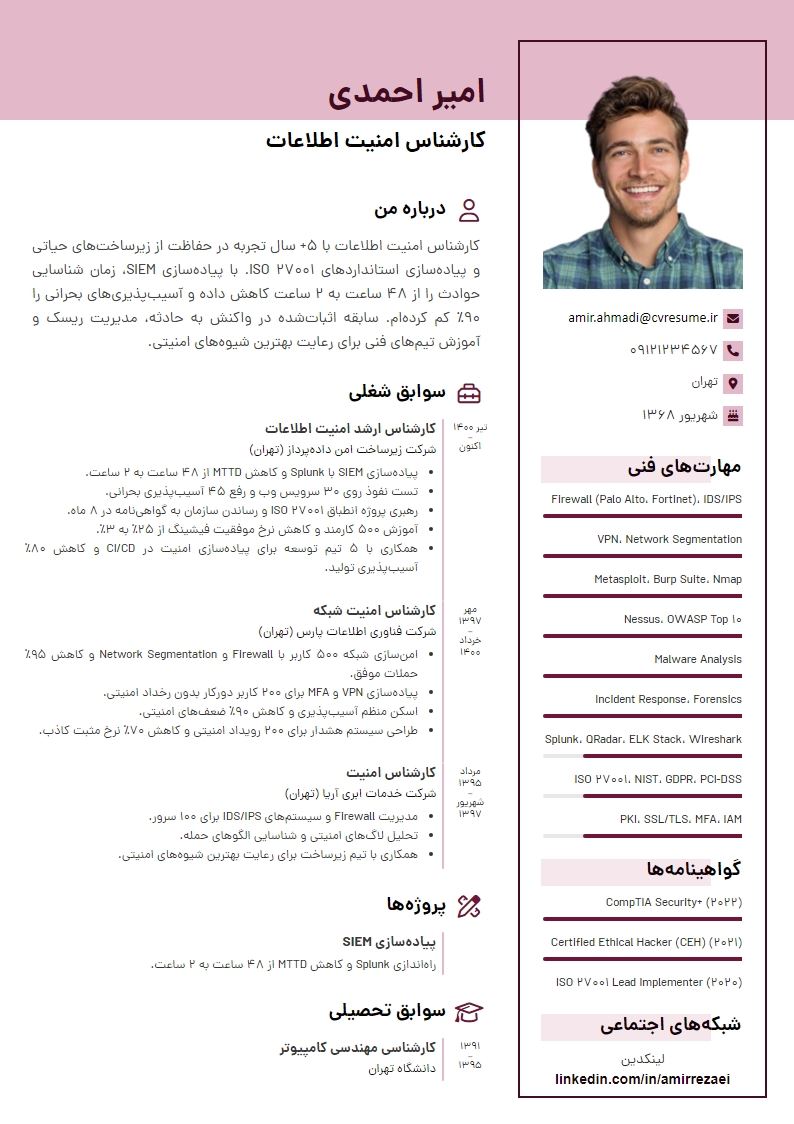
چطور یک رزومه حرفهای برای کارشناس امنیت اطلاعات بنویسیم؟
برای نوشتن یک رزومه استاندارد و جذاب برای کارشناس امنیت اطلاعات، روی ۳ محور اصلی تمرکز کنید:
۱. مهارتهای فنی کلیدی: تسلط به Network Security، Firewall، SIEM، Penetration Testing و استانداردهای امنیتی مثل ISO 27001، NIST. در رزومه کارشناس امنیت اطلاعات، ابزارها را دستهبندیشده بنویسید (شبکه، تست نفوذ، مانیتورینگ، انطباق)، نه یک لیست ساده.
۲. تأثیر قابل اندازهگیری: به جای گفتن «سیستمها را امن کردم»، بنویسید «با پیادهسازی SIEM، زمان شناسایی حوادث را از ۴۸ ساعت به ۲ ساعت کاهش دادم» یا «آسیبپذیریهای بحرانی را ۹۰٪ کاهش دادم». کارشناس امنیت با عدد سنجیده میشود، نه با فهرست ابزار.
۳. انطباق و مدیریت ریسک: اشاره به ISO 27001، GDPR، مدیریت ریسک و واکنش به حادثه نشان میدهد شما فقط ابزار نمیشناسید، بلکه میتوانید سازمان را در برابر تهدیدات محافظت کنید. اگر عدد مطلق قابل انتشار نیست، درصد بهبود یا مقیاس سیستم (تعداد کاربر، سرور، سرویس) را ذکر کنید.
اگر میخواهی جزئیات کامل، نمونه بولتهای آماده، اشتباهات رایج و چکلیست نهایی را ببینی، کل مقاله را در ادامه بخوان.
چرا رزومه کارشناس امنیت اطلاعات قوانین متفاوتی دارد؟
در بیشتر رزومههای فنی، کارفرما به دنبال «مهارتها» میگردد. اما در امنیت اطلاعات، تصمیمگیرندگان به دنبال ردپای محافظت واقعی از سازمان هستند. یک رزومه کارشناس امنیت اطلاعات موفق نشان میدهد که شما فقط با Firewall و SIEM کار نکردهاید، بلکه سیستمهایی ساختهاید که تهدیدات را قبل از تبدیل شدن به حادثه شناسایی و خنثی میکنند.
این تفاوت از ماهیت نقش ناشی میشود: کارشناس امنیت در نقطه تلاقی فناوری، انطباق و مدیریت ریسک قرار دارد. شما در رزومه باید ثابت کنید که میتوانید این سه حوزه را به هم متصل کنید، نه اینکه فقط یک لیست ابزار را در یک ستون کنار هم بچینید.

ساختار استاندارد رزومه کارشناس امنیت اطلاعات
یک رزومه کارشناس امنیت اطلاعات مؤثر از این ساختار پیروی میکند:
| بخش | چه چیزی باید بنویسی | طول |
|---|---|---|
| خلاصه حرفهای | ۲–۳ خط: سطح تجربه، حوزه تخصص، یک دستاورد عددی | ۲–۳ خط |
| مهارتهای فنی | دستهبندیشده: شبکه، تست نفوذ، SIEM، انطباق | ۵–۷ خط |
| تجربه کاری / پروژهها | ترتیب معکوس زمانی، ۳–۵ بولت برای هر نقش، تأثیر امنیتی | بخش اصلی |
| پروژههای شاخص | ۲–۴ پروژه با هدف، روش و نتیجه عددی | ۳–۵ خط |
| گواهینامهها | CISSP، CEH، CompTIA Security+ (اگر دارید) | ۱–۲ خط |
| تحصیلات | مدرک، دانشگاه، سال فارغالتحصیلی | ۱–۲ خط |
قانون طلایی: اگر کمتر از ۵ سال تجربه دارید، رزومه را در یک صفحه نگه دارید. استخدامکننده در اولین پاس حدود ۷ ثانیه صرف میکند و صفحه دوم متراکم به ندرت خوانده میشود.
خلاصه حرفهای (Professional Summary) چطور نوشته میشود؟
خلاصه حرفهای شما باید در ۲ تا ۳ جمله، مهمترین دستاوردهای قابل اندازهگیری خود را منتقل کند. این بخش تعیین میکند که کارفرما بقیه رزومه را بخواند یا نه.
نمونه ضعیف:
«کارشناس امنیت اطلاعات با ۴ سال تجربه و آشنایی با Firewall، SIEM و Penetration Testing.»
نمونه قوی:
«کارشناس امنیت اطلاعات با ۵+ سال تجربه در حفاظت از زیرساختهای حیاتی و پیادهسازی استانداردهای ISO 27001. با پیادهسازی SIEM، زمان شناسایی حوادث را از ۴۸ ساعت به ۲ ساعت کاهش داده و آسیبپذیریهای بحرانی را ۹۰٪ کم کردهام. سابقه اثباتشده در واکنش به حادثه، مدیریت ریسک و آموزش تیمهای فنی برای رعایت بهترین شیوههای امنیتی.»
نکته کلیدی: در خلاصه، عدد و نتیجه بیاورید، نه مسئولیت. اگر عدد مطلق قابل انتشار نیست (مثل تعداد حملات خنثیشده)، درصد بهبود را ذکر کنید.
بخش مهارتها: هرگز یک لیست ساده ننویس
بزرگترین اشتباه در رزومه کارشناس امنیت اطلاعات این است که مهارتها را به صورت یک پاراگراف بلند و بیدسته بنویسید. کارفرما میخواهد در یک نگاه ببیند شما در کدام لایهها عمق دارید.
مهارتهای فنی را دستهبندی کن
مهارتهای فنی:
• شبکه و زیرساخت: Firewall (Palo Alto، Fortinet)، IDS/IPS، VPN، Network Segmentation
• تست نفوذ و ارزیابی: Metasploit، Burp Suite، Nmap، Nessus، OWASP Top 10
• مانیتورینگ و SIEM: Splunk، QRadar، ELK Stack، Wireshark
• انطباق و استاندارد: ISO 27001، NIST، GDPR، PCI-DSS
• رمزنگاری و احراز هویت: PKI، SSL/TLS، MFA، IAM
• واکنش به حادثه: Incident Response، Forensics، Malware Analysisترتیب را بر اساس آگهی شغلی تنظیم کن: اگر آگهی Firewall را قبل از SIEM ذکر کرده، در رزومه تو هم Firewall بالاتر باشد. این ترتیب نشان میدهد چه چیزی برای تیم مهمتر است.
چرا انطباق (Compliance) الان اجباری است؟
یک تغییر مهم در سالهای اخیر این است که امنیت دیگر فقط یک موضوع فنی نیست، بلکه یک الزام قانونی و تجاری است. کارفرمایان از کارشناس امنیت انتظار دارند که سازمان را با استانداردهایی مثل ISO 27001، GDPR و PCI-DSS منطبق کند، نه اینکه فقط Firewall تنظیم کند.
نمونه بولت انطباق که تأثیر را نشان میدهد:
«پروژه انطباق با ISO 27001 را رهبری کردم و سازمان را در ۸ ماه به گواهینامه رساندم.»
«ارزیابی ریسک برای ۱۲۰ سرویس انجام دادم و ۴۵ آسیبپذیری بحرانی را قبل از بهرهبرداری مهاجم رفع کردم.»
نکته: نگویید «با ISO 27001 آشنا هستم». بگویید چه دستاوردی در انطباق داشتید و چقدر طول کشید. مثلاً «رساندن سازمان به گواهینامه ISO 27001 در ۸ ماه» بسیار قویتر از «آشنایی با ISO 27001» است.
بخش تجربه کاری: فرمول طلایی برای هر بولت
اینجاست که ۹۰٪ رزومهها شکست میخورند. اکثر متقاضیان مسئولیتها را مینویسند، در حالی که کارفرما دستاورد میخواهد.
فرمول: عمل + نتیجه + مقیاس
ضعیف: «مسئول امنیت شبکه بودم.»
قوی: «شبکه سازمان را برای ۵۰۰ کاربر با Firewall و Network Segmentation امن کردم و حملات موفق را ۹۵٪ کاهش دادم.»
ضعیف: «تست نفوذ انجام دادم.»
قوی: «تست نفوذ روی ۳۰ سرویس وب انجام دادم و ۴۵ آسیبپذیری بحرانی را قبل از بهرهبرداری مهاجم رفع کردم.»
ضعیف: «با SIEM کار کردم.»
قوی: «SIEM با Splunk پیادهسازی کردم و زمان شناسایی حوادث را از ۴۸ ساعت به ۲ ساعت کاهش دادم.»
از سه متریک کلیدی امنیت غافل نشو
۱. سرعت شناسایی و واکنش
این متریک مستقیماً کیفیت فنی شما را نشان میدهد:
«زمان شناسایی حوادث (MTTD) را از ۴۸ ساعت به ۲ ساعت و زمان واکنش (MTTR) را از ۱۲ ساعت به ۱ ساعت کاهش دادم.»
«سیستم هشدار خودکار برای ۲۰۰ رویداد امنیتی طراحی کردم که نرخ مثبت کاذب را ۷۰٪ کاهش داد.»
۲. کاهش ریسک و آسیبپذیری
«آسیبپذیریهای بحرانی را ۹۰٪ کاهش دادم با اسکن منظم و اصلاح ۲۰۰+ ضعف امنیتی.»
«نرخ موفقیت حملات فیشینگ را از ۲۵٪ به ۳٪ کاهش دادم با آموزش ۵۰۰ کارمند.»
۳. انطباق و گواهینامه
«سازمان را در ۸ ماه به گواهینامه ISO 27001 رساندم با رهبری پروژه انطباق.»
«انطباق با GDPR را برای ۱۵ سرویس پیادهسازی کردم بدون هیچ جریمه قانونی.»
اگر عدد نداری، مقیاس را بیان کن
بعضی شرکتها اجازه انتشار اعداد مطلق را نمیدهند. در این حالت درصد بهبود را بگو. اگر آن هم ممکن نیست، مقیاس سیستم را کمّی کن:
«امنیت زیرساختی با ۵۰۰ کاربر، ۱۰۰ سرور و ۳۰ سرویس وب را مدیریت کردم.»
این هم یک ادعای مقیاس است و از نظر قدرت، تفاوت چندانی با ادعای بهبود ندارد.
اشتباهات رایج در رزومه کارشناس امنیت اطلاعات
۱. فهرست کردن ابزار بدون نتیجه: «با Firewall، SIEM، Nessus و Burp Suite کار کردم.» این جمله به کارفرما هیچ چیز نمیگوید.
۲. توصیف وظایف به جای نتایج: «تست نفوذ انجام دادم» در برابر «تست نفوذ روی ۳۰ سرویس انجام دادم و ۴۵ آسیبپذیری بحرانی را رفع کردم».
۳. نادیده گرفتن انطباق: اگر در رزومهات هیچ اشارهای به ISO 27001، GDPR یا مدیریت ریسک نباشد، کارفرما ممکن است فکر کند تو فقط فنی هستی و به الزامات قانونی کاری نداری.
۴. زبان مبهم: «بهبود دادم»، «بهینه کردم»، «امن کردم» بدون عدد، بیمعناست. امنیت اعداد تولید میکند؛ آنها را پیدا کن و بنویس.
۵. نادیده گرفتن همکاری: کارشناس امنیت یک نقش انفرادی نیست. نشان بده که میتوانی با تیمهای توسعه، عملیات و مدیریت کار کنی:
«با ۵ تیم توسعه برای پیادهسازی امنیت در چرخه CI/CD همکاری کردم و آسیبپذیریهای تولید را ۸۰٪ کاهش دادم.»
۶. رزومه عمومی برای همه: یک استارتاپ به کسی نیاز دارد که همه چیز را از صفر بسازد؛ یک شرکت بزرگ به کسی نیاز دارد که سیستمهای موجود را بهینه کند. رزومهات را برای هر آگهی تنظیم کن.
کلمات کلیدی: چگونه از فیلتر ATS عبور کنیم؟
بسیاری از شرکتها از سیستمهای ردیابی متقاضی (ATS) استفاده میکنند که قبل از انسان، رزومه را اسکن میکنند. این سیستمها به دنبال تطابق دقیق کلمات کلیدی از آگهی شغلی میگردند.
کلمات کلیدی تقریباً جهانی در آگهیهای امنیت اطلاعات:
- Network Security، Firewall، SIEM
- Penetration Testing، Vulnerability Assessment
- ISO 27001، NIST، GDPR
- Incident Response، Risk Management
- Security+، CEH، CISSP
نکته ظریف: «SIEM» را به صورت متن دقیق بنویس، چون بعضی فیلترها به دنبال همان چهار کاراکتر میگردند. همچنین «ISO 27001» را با فاصله دقیق بنویس، چون جستجوگرها معمولاً تحتاللفظی عمل میکنند.
گواهینامهها هم کلمه کلیدی هستند: «CompTIA Security+»، «CEH»، «CISSP» به اندازه کافی در آگهیها تکرار میشوند که اگر دارید، باید بدون اسکرول دیده شوند.
نمونه بولتهای آماده برای الهام گرفتن
این بولتها را میتوانی متناسب با تجربه خودت بازنویسی کنی:
امنیت شبکه و زیرساخت:
- شبکه ۵۰۰ کاربر با Firewall و Network Segmentation و کاهش ۹۵٪ حملات موفق.
- پیادهسازی VPN و MFA برای ۲۰۰ کاربر دورکار بدون هیچ رخداد امنیتی.
تست نفوذ و ارزیابی:
- تست نفوذ روی ۳۰ سرویس وب و رفع ۴۵ آسیبپذیری بحرانی.
- اسکن منظم آسیبپذیری و کاهش ۹۰٪ ضعفهای امنیتی.
مانیتورینگ و واکنش:
- پیادهسازی SIEM با Splunk و کاهش MTTD از ۴۸ ساعت به ۲ ساعت.
- طراحی سیستم هشدار برای ۲۰۰ رویداد امنیتی و کاهش ۷۰٪ نرخ مثبت کاذب.
انطباق و آموزش:
- رساندن سازمان به گواهینامه ISO 27001 در ۸ ماه.
- آموزش ۵۰۰ کارمند و کاهش نرخ موفقیت فیشینگ از ۲۵٪ به ۳٪.
جمعبندی: قبل از ارسال، این چکلیست را مرور کن
| سؤال | بله / خیر |
|---|---|
| آیا خلاصه حرفهای عدد و نتیجه دارد؟ | |
| آیا مهارتها دستهبندی شده هستند، نه یک لیست بلند؟ | |
| آیا هر بولت تجربه از فرمول عمل + نتیجه + مقیاس پیروی میکند؟ | |
| آیا انطباق (ISO 27001، GDPR) در حداقل یک بولت ذکر شده است؟ | |
| آیا SIEM و Firewall به صورت کامل و دقیق نوشته شدهاند؟ | |
| آیا رزومه ۱ صفحه است (اگر زیر ۵ سال تجربه داری)؟ | |
| آیا رزومه برای آگهی شغلی خاص تنظیم شده؟ |
اگر به هر یک از این سؤالات «خیر» جواب دادی، آن بخش را بازنویسی کن.
سوالات متداول
۱. آیا برای رزومه کارشناس امنیت اطلاعات باید حتماً گواهینامه داشته باشم؟
نه، الزامی نیست. تجربه عملی قوی معمولاً مهمتر از گواهینامه است. اما در امنیت، گواهینامهها وزن ویژهای دارند و در بسیاری از آگهیها بهعنوان شرط یا مزیت ذکر میشوند. اگر تازهکار هستی، شروع با CompTIA Security+ و سپس CEH یا CISSP یک مسیر منطقی است. اگر تجربه داری، روی دستاوردهای کمّی تمرکز کن و گواهینامه را بهعنوان مکمل بیاور.
۲. اگر عدد و آمار دقیق از پروژههای امنیتی ندارم، چطور رزومه بنویسم؟
سه راهحل داری: درصد بهبود را ذکر کن (مثلاً «حدود ۷۰٪ کاهش آسیبپذیری»)، مقیاس سیستم را کمّی کن (مثلاً «۵۰۰ کاربر، ۱۰۰ سرور و ۳۰ سرویس وب»)، یا بازه تقریبی بده (مثلاً «زمان شناسایی از ۴۸ ساعت به ۲ ساعت رسید»). هرگز عدد جعلی نساز، چون در مصاحبه فنی امنیت سریع لو میرود و ممکن است به اعتبار حرفهایات آسیب بزند.
۳. رزومه کارشناس امنیت اطلاعات باید چند صفحه باشد و چه بخشهایی لازم دارد؟
اگر کمتر از ۵ سال تجربه داری، یک صفحه کافی است. بخشهای ضروری: خلاصه حرفهای با یک دستاورد عددی، مهارتهای فنی دستهبندیشده، تجربه کاری نتیجهمحور، پروژههای شاخص، گواهینامهها و تحصیلات. بخشهایی مثل عکس، وضعیت تأهل و آدرس دقیق لازم نیستند. در امنیت، گواهینامهها را بالاتر از تحصیلات بیاور چون وزن بیشتری دارند.